एसबीओएम से परे: साइबर रेजिलिएंस एक्ट पीएलएम ट्रैसेबिलिटी के लिए एक चुनौती क्यों है?
यदि आप उत्पाद डेवलपर, सिस्टम इंजीनियर या पीएलएम एडमिनिस्ट्रेटर हैं, तो आपने संभवतः पिछले वर्ष यूरोपीय संघ के साइबर रेजिलिएंस एक्ट (सीआरए) । उद्योग में अधिकांश चर्चा साइबर सुरक्षा की बुनियादी बातों पर केंद्रित रही है: सुरक्षित-बाय-डिज़ाइन सिद्धांत, एन्क्रिप्शन और साइक्लोनडीएक्स या एसपीडीएक्स जैसे मानक प्रारूपों में सॉफ्टवेयर बिल ऑफ मैटेरियल्स (एसबीओएम) तैयार करना।
इसका कारण समझना आसान है। सुरक्षा टीमें इन अवधारणाओं से अच्छी तरह परिचित हैं। वे SBOM जनरेशन को एक सॉफ्टवेयर बिल्ड पाइपलाइन समस्या के रूप में देखते हैं: कोड को स्कैन करें, मशीन-पठनीय फ़ाइल तैयार करें और अनुपालन बॉक्स की जाँच करें।.
लेकिन एसबीओ केवल आपके उत्पाद के अंदर मौजूद सामग्री का दावा मात्र है। यह इस बात की गारंटी नहीं है कि ग्राहक को वास्तव में क्या भेजा गया है, और न ही यह तब आपकी मदद करता है जब कोई गंभीर खामी सामने आती है और आपके पास प्रतिक्रिया देने के लिए केवल कुछ घंटे ही बचे हों। यही कारण है कि सीआरए केवल एक साइबर सुरक्षा अनिवार्यता नहीं है—यह उत्पाद जीवनचक्र प्रबंधन (पीएलएम) और पता लगाने की क्षमता से जुड़ी एक व्यापक चुनौती है।.
जहां कई निर्माता पूर्ण अनुपालन (जिसमें सीई मार्किंग और अनुरूपता मूल्यांकन शामिल हैं) के लिए 11 दिसंबर, 2027 की समय सीमा पर ध्यान केंद्रित कर रहे हैं, वहीं एक महत्वपूर्ण पड़ाव पहले ही पार हो चुका है। 11 सितंबर, 2026 से , सीआरए के अनिवार्य रिपोर्टिंग दायित्व आधिकारिक तौर पर सक्रिय हो गए हैं।
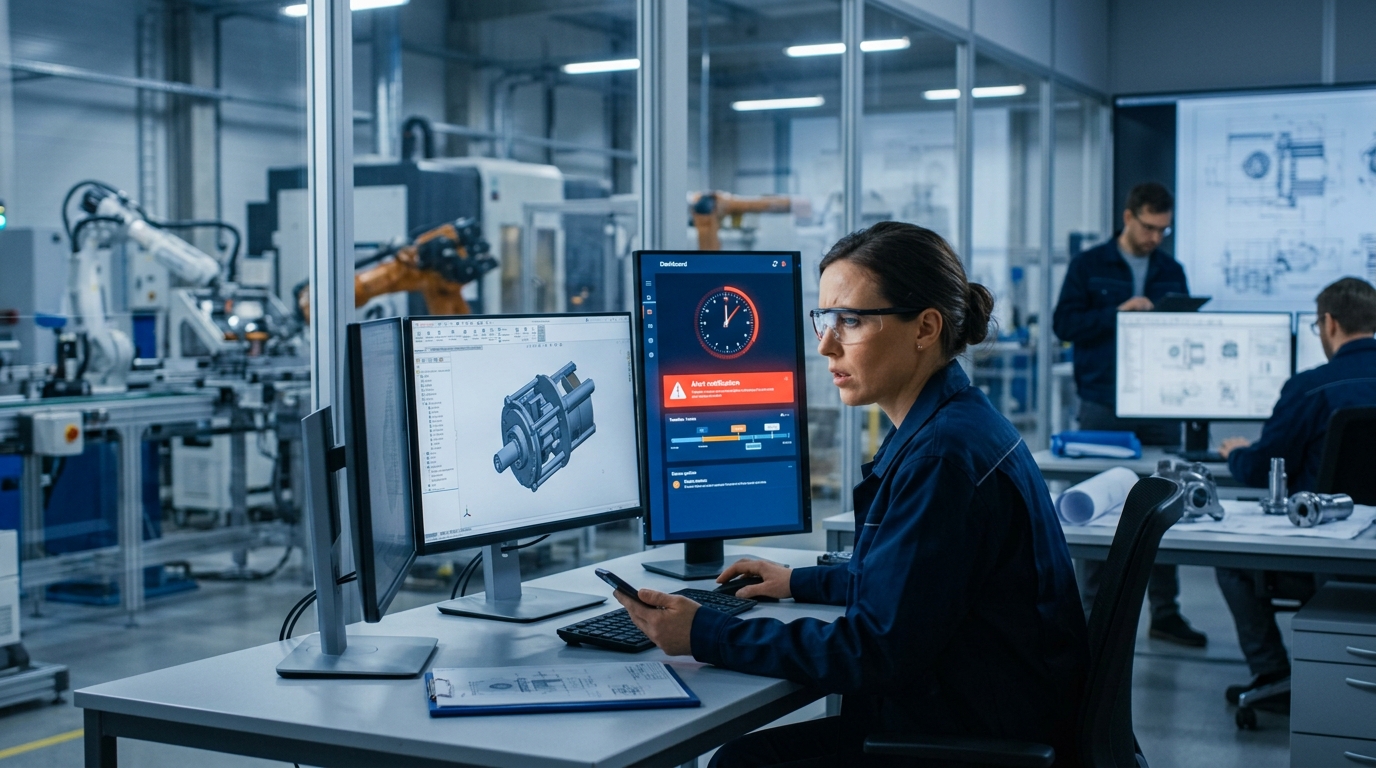
इन सक्रिय नियमों के तहत, यदि आपके उत्पाद में "डिजिटल तत्व" शामिल हैं और इसे यूरोपीय संघ के बाजार में बेचा जाता है, तो आपको सक्रिय रूप से उपयोग की जा रही कमजोरियों और गंभीर सुरक्षा घटनाओं की रिपोर्ट यूरोपीय संघ साइबर सुरक्षा एजेंसी (ENISA) और राष्ट्रीय अधिकारियों को देनी होगी। समयसीमा बहुत सख्त है:
ब्लैकबेरी जैसे कानूनी और उद्योग विश्लेषणों के अनुसार , ये समयसीमाएं न केवल भविष्य में जारी होने वाले उत्पादों पर लागू होती हैं, बल्कि पहले से ही बाजार में मौजूद उत्पादों पर भी लागू होती हैं। इसका मतलब है कि अगर आपके द्वारा तीन साल पहले इस्तेमाल किए गए किसी कंपोनेंट में कोई खामी पाई जाती है, तो समय सीमा तुरंत शुरू हो जाती है।
एसबीओ एक स्नैपशॉट होता है। यह आपको बताता है कि आपके इंजीनियरिंग सिस्टम के अनुसार उत्पाद को किस प्रकार डिज़ाइन किया गया था। हालांकि, भौतिक उत्पाद अपने पूरे जीवनचक्र में अपने डिजिटल समकक्षों के समान नहीं रहते हैं।.
एक आम हाई-टेक इलेक्ट्रॉनिक्स निर्माता कंपनी पर विचार करें। डिज़ाइन की शुरुआत ECAD टूल से होती है, फिर यह PLM सिस्टम में इंजीनियरिंग बिल ऑफ मैटेरियल्स (EBOM) के रूप में स्थानांतरित होता है, और अंत में MBOM के रूप में विनिर्माण विभाग को सौंप दिया जाता है। इस पूरी प्रक्रिया के दौरान, घटकों की सोर्सिंग, प्रतिस्थापन और अद्यतन किए जाते हैं।.
जब किसी खामी की घोषणा होती है, तो आपको सिर्फ यह जानने की ज़रूरत नहीं होती कि कोई विशिष्ट सॉफ़्टवेयर लाइब्रेरी या माइक्रोकंट्रोलर फ़र्मवेयर सैद्धांतिक रूप से असुरक्षित है या नहीं। आपको यह भी जानना ज़रूरी है कि उस विशिष्ट संस्करण के साथ कौन-कौन सी भौतिक इकाइयाँ भेजी गईं, वे किन ग्राहकों के पास हैं, और क्या किसी आपूर्तिकर्ता ने उत्पादन के दौरान उस घटक को बदला था। यदि आपका उत्पाद डेटा अलग-अलग डेटाबेस, स्प्रेडशीट और ईमेल में बिखरा हुआ है, तो 72 घंटों के भीतर इन सवालों के जवाब देना लगभग असंभव है।.
यह समझने के लिए कि पारंपरिक दृष्टिकोण सीआरए के तहत क्यों अपर्याप्त साबित होते हैं, आइए देखें कि उत्पाद डेटा को आमतौर पर कैसे प्रबंधित किया जाता है और सीआरए के बाद की दुनिया में इसे कैसे प्रबंधित करने की आवश्यकता है:
| क्षमता | पारंपरिक पीएलएम और अनुपालन दृष्टिकोण | डिजिटल थ्रेड-ड्रिवन कंप्लायंस |
| एसबीओएम जनरेशन | रिलीज के समय उत्पन्न होने वाली स्थिर टेक्स्ट फ़ाइल या स्प्रेडशीट।. | गतिशील, लाइव-लिंक्ड एसबीओएम सीधे भौतिक उत्पाद कॉन्फ़िगरेशन और सीरियल नंबर से जुड़ा होता है।. |
| भेद्यता ट्रेसिंग | ईआरपी सिस्टम, खरीद रिकॉर्ड और इंजीनियरिंग अभिलेखागार में मैन्युअल खोज।. | सॉफ्टवेयर रिपॉजिटरी से लेकर विशिष्ट शिप किए गए सीरियल नंबर तक किसी घटक का पता लगाकर त्वरित प्रभाव विश्लेषण करना।. |
| आपूर्तिकर्ता प्रतिस्थापन | अलग-अलग ईआरपी या आपूर्तिकर्ता पोर्टलों में लॉग इन किया जाता है; इंजीनियरिंग रिकॉर्ड के साथ शायद ही कभी सिंक्रनाइज़ किया जाता है।. | स्वचालित परिवर्तन वर्कफ़्लो जो आपूर्तिकर्ता द्वारा किसी घटक को बदलने पर डिजिटल थ्रेड को अपडेट करते हैं।. |
| घटना प्रतिक्रिया | कई विभागों, ईमेल और फोन कॉलों को शामिल करते हुए दहशत से प्रेरित अग्निशमन अभ्यास।. | संरचित, स्वचालित रिपोर्टिंग वर्कफ़्लो सीधे पीएलएम और सुरक्षा निगरानी उपकरणों से सक्रिय होते हैं।. |
उत्पाद डेटा में बदलाव अनुपालन का एक बड़ा खतरा है। इलेक्ट्रॉनिक्स विनिर्माण में, आपूर्ति श्रृंखला में कमी या लागत अनुकूलन के कारण कारखाने में ही प्रिंटेड सर्किट बोर्ड असेंबली (पीसीबीए) में कई घटकों को बदला जा सकता है। आपूर्तिकर्ता वैकल्पिक माइक्रोकंट्रोलर या फ्लैश मेमोरी चिप का उपयोग कर सकता है।.
यदि इन परिवर्तनों की जानकारी केंद्रीय पीएलएम सिस्टम में नहीं डाली जाती है, तो आपका आधिकारिक इंजीनियरिंग रिकॉर्ड वास्तविकता से भिन्न हो जाता है। आपका स्वचालित सुरक्षा स्कैनर आपको बता सकता है कि आपका उत्पाद सुरक्षित है क्योंकि आधिकारिक ईबीओएम में एक सुरक्षित घटक सूचीबद्ध है। जबकि, हजारों इकाइयाँ ऐसे ही पड़ी हैं जिनमें एक बदली हुई, असुरक्षित चिप लगी हुई है।.
सॉफ़्टवेयर में भी इसी तरह की समस्या होती है। फ़र्मवेयर अपडेट, पैच स्तर और ओपन-सोर्स निर्भरताएँ लगातार बदलती रहती हैं। यदि आपका सॉफ़्टवेयर विकास जीवनचक्र (SDLC) आपके भौतिक PLM और हार्डवेयर कॉन्फ़िगरेशन प्रबंधन से मज़बूती से जुड़ा हुआ नहीं है, तो आप यह ट्रैक करने की क्षमता खो देते हैं कि कौन सा सॉफ़्टवेयर संस्करण किस हार्डवेयर वेरिएंट पर चल रहा है।.
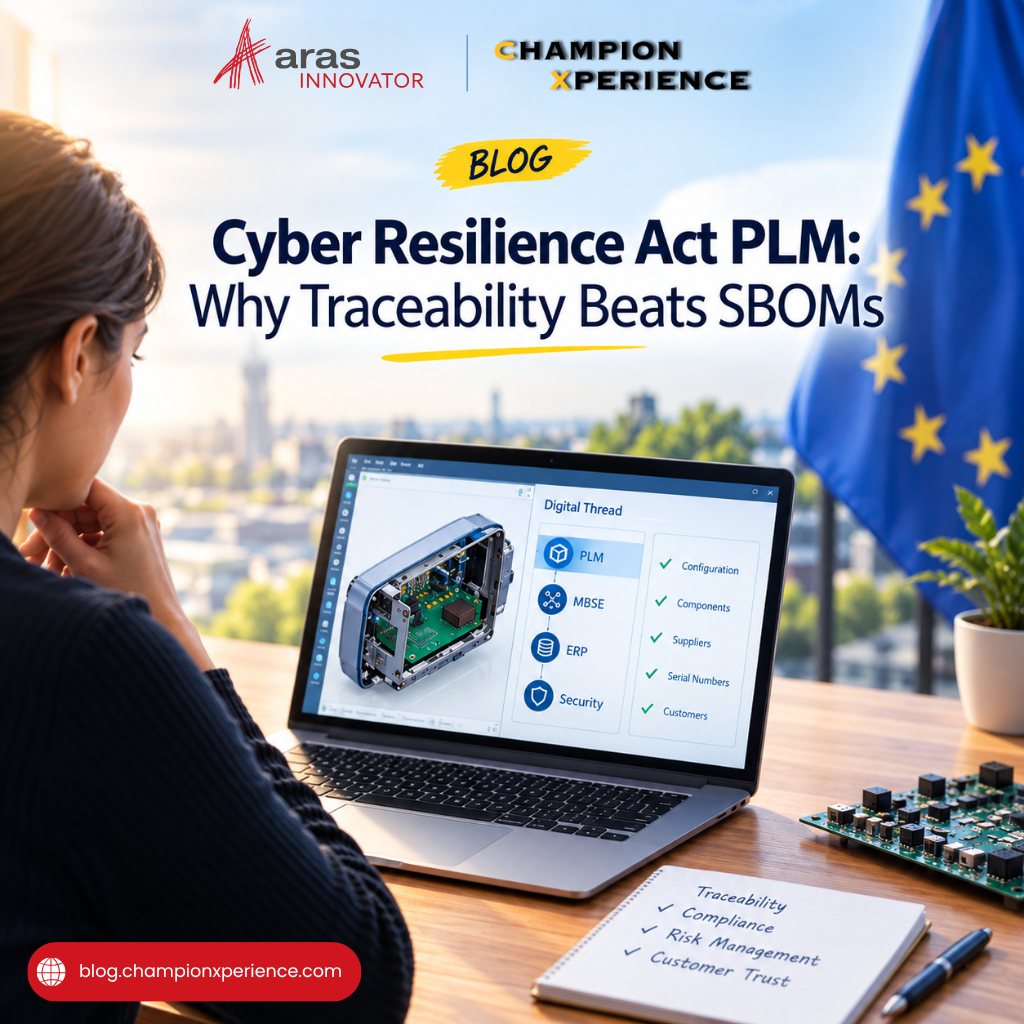
सीआरए की सख्त रिपोर्टिंग समयसीमाओं में टिके रहने के लिए, निर्माताओं को एक मजबूत डिजिटल थ्रेड बनाना होगा जो पीएलएम, मॉडल-बेस्ड सिस्टम्स इंजीनियरिंग (एमबीएसई), ईआरपी और सुरक्षा निगरानी उपकरणों को आपस में जोड़ता हो।.
इसका मतलब यह नहीं है कि आपको कंपनी के सभी डेटा को एक ही बड़े सिस्टम में माइग्रेट करना होगा। बल्कि, इसका मतलब है इन सिस्टमों के बीच सक्रिय और ट्रैक करने योग्य संबंध स्थापित करना। जब कोई सॉफ्टवेयर डेवलपर फर्मवेयर डिपेंडेंसी को अपडेट करता है, तो वह बदलाव स्वचालित रूप से पीएलएम सिस्टम में संबंधित हार्डवेयर कॉन्फ़िगरेशन से जुड़ जाना चाहिए। जब कोई सप्लायर किसी कंपोनेंट को बदलने का अनुरोध करता है, तो अप्रूवल वर्कफ़्लो को सक्रिय एसबीओ को स्वचालित रूप से अपडेट करना चाहिए।.
डसॉल्ट सिस्टम्स के हालिया उत्पाद विकास संबंधी जानकारियों में जैसा कि बताया गया है , यांत्रिक, विद्युत और सॉफ़्टवेयर जैसे विभिन्न क्षेत्रों के इंजीनियरिंग डेटा को आपस में जोड़ना ही आधुनिक नियमों द्वारा आवश्यक निरंतर ट्रैसेबिलिटी प्राप्त करने का एकमात्र तरीका है। जब अनुपालन दस्तावेज़ीकरण आपके दैनिक इंजीनियरिंग कार्यप्रवाह का एक स्वाभाविक हिस्सा बन जाता है, तो 72 घंटे की रिपोर्टिंग समय सीमा संकट नहीं रह जाती बल्कि एक मानक परिचालन प्रक्रिया बन जाती है।
अपने उत्पाद डेटा की तैयारी का पता लगाने के लिए किसी वास्तविक सुरक्षा घटना की प्रतीक्षा न करें। आप आज ही एक सिमुलेटेड परीक्षण चलाकर अपनी ट्रेसिबिलिटी श्रृंखला में कमियों की पहचान कर सकते हैं:
यह अभ्यास आपको तुरंत यह दिखा देगा कि डेटा साइलो आपकी ट्रेसिबिलिटी श्रृंखला को कहाँ बाधित कर रहे हैं। इन विसंगतियों को अभी दूर करना बाद में नियामक दंड या बाजार प्रतिबंधों का सामना करने से कहीं अधिक सस्ता है।.
साइबर रेज़िलिएंस एक्ट हार्डवेयर और सॉफ्टवेयर निर्माताओं दोनों के लिए नियमों को बदल रहा है। सुरक्षा अब लॉन्च के बाद किए जाने वाले मामूली सुधार का काम नहीं है; यह उत्पाद की गुणवत्ता और अनुपालन का एक मूलभूत आयाम है जिसे उत्पाद के पहले डिज़ाइन से लेकर उसके जीवनकाल के अंत तक प्रबंधित किया जाना चाहिए।.
अनुपालन डेटा को एकीकृत उत्पाद रिकॉर्ड के एक सक्रिय भाग के रूप में मानकर, आप न केवल नियामक जुर्माने से बचते हैं, बल्कि इससे कहीं अधिक लाभ प्राप्त करते हैं। आप एक अधिक सुदृढ़ आपूर्ति श्रृंखला का निर्माण करते हैं, इंजीनियरिंग संबंधी अनावश्यक कार्यों को कम करते हैं और अपने ग्राहकों को अधिक सुरक्षित और विश्वसनीय उत्पाद प्रदान करते हैं।.
क्या आपका इंजीनियरिंग डेटा 72 घंटे की घटना प्रतिक्रिया समय सीमा में भी सुरक्षित रहने के लिए संरचित है, या आप अभी भी अपने उत्पाद कॉन्फ़िगरेशन को प्रबंधित करने के लिए असंबद्ध स्प्रेडशीट पर निर्भर हैं?