超越SBOM:为什么《网络弹性法案》是PLM可追溯性的挑战
如果您是产品开发人员、系统工程师或PLM管理员,那么过去一年您可能已经听说过 欧盟的《网络弹性法案》(CRA) 。业内的大部分讨论都集中在网络安全的基础知识上:安全设计原则、加密以及以CycloneDX或SPDX等标准格式生成软件物料清单(SBOM)。
原因显而易见。安全团队对这些概念很熟悉。他们把 SBOM 生成视为软件构建流程中的问题:扫描代码,生成机器可读文件,然后勾选合规性复选框。.
但软件物料清单 (SBOM) 仅仅是对产品内部组件的描述,它并不能保证实际交付给客户的产品与描述完全一致,也无法在产品出现严重漏洞、您只有数小时响应时间时提供帮助。因此,CRA 不仅仅是一项网络安全要求,它更是一项巨大的产品生命周期管理 (PLM) 和可追溯性挑战。.
虽然许多制造商都将注意力集中在2027年12月11日之前完成全面合规(包括CE标志和合格评定),但一个关键的里程碑已经过去。自 2026年9月11日,CRA的强制性报告义务正式生效。
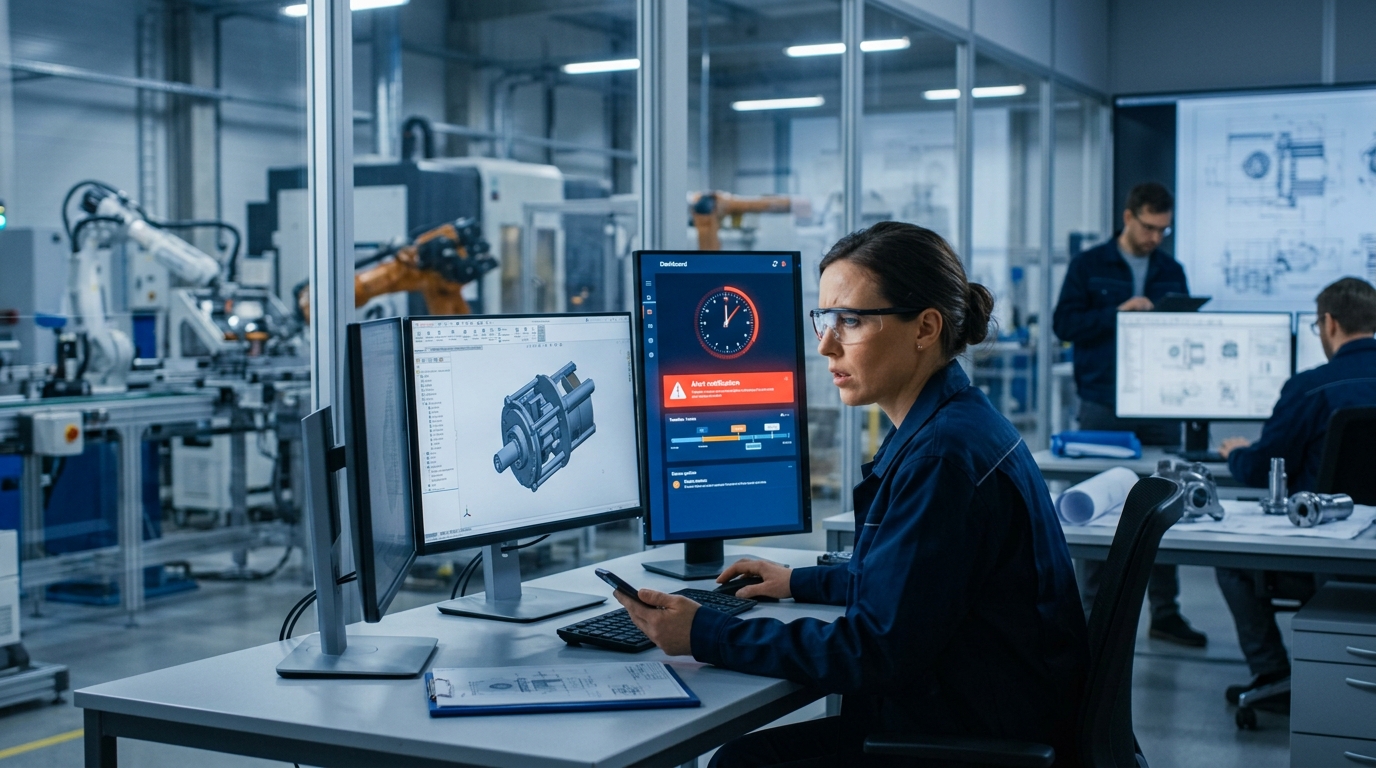
根据这些现行规定,如果您的产品包含“数字元素”并在欧盟市场销售,您必须向欧盟网络安全局 (ENISA) 和各国主管机构报告已被积极利用的漏洞和严重的安全事件。时限非常严格:
根据法律和行业分析(例如来自 BlackBerry),这些时限适用于已上市的产品,而不仅仅是未来的版本。这意味着,如果您三年前使用的某个组件中披露了漏洞,时限将立即开始计算。
SBOM(软件物料清单)是一个快照,它反映了工程系统认为产品设计中包含了哪些内容。然而,实体产品在其整个生命周期中很少能与其数字孪生体保持完全相同。.
以一家典型的高科技电子产品制造商为例。设计始于ECAD工具,然后以工程物料清单(EBOM)的形式导入PLM系统,最终以物料清单(MBOM)的形式交付给生产部门。在此过程中,零部件的采购、替换和更新都会发生。.
当漏洞被披露时,您不仅需要了解某个特定的软件库或微控制器固件在理论上是否存在漏洞,还需要确切地知道哪些物理设备搭载了该特定版本,这些设备属于哪些客户,以及供应商是否在生产过程中替换了相关组件。如果您的产品数据分散在互不相连的数据库、电子表格和电子邮件中,那么在 72 小时内回答这些问题几乎是不可能的。.
为了理解为什么传统方法在《消费者权益法》下会失效,让我们来看看产品数据通常是如何管理的,以及在《消费者权益法》实施后,产品数据需要如何管理:
| 能力 | 传统产品生命周期管理与合规方法 | 数字线程驱动的合规性 |
| SBOM生成 | 发布时生成的静态文本文件或电子表格。. | 动态的、实时链接的 SBOM 直接与物理产品配置和序列号关联。. |
| 漏洞追踪 | 手动搜索 ERP 系统、采购记录和工程档案。. | 即时影响分析,可从软件存储库追踪组件到特定发货序列号。. |
| 供应商替换 | 登录到单独的 ERP 或供应商门户;很少同步回工程记录。. | 当供应商更换组件时,自动更新数字主干的变更工作流程。. |
| 事件响应 | 一场因恐慌而引发的消防演习,涉及多个部门、电子邮件和电话。. | 由产品生命周期管理 (PLM) 和安全监控工具直接触发的结构化、自动化报告工作流程。. |
产品数据偏差是合规性的隐形杀手。在电子产品制造中,由于供应链短缺或成本优化,印刷电路板组件 (PCBA) 在生产车间可能会经历多次元件替换。供应商可能会用其他微控制器或闪存芯片进行替换。.
如果这些变更没有反馈到中央产品生命周期管理 (PLM) 系统中,您的官方工程记录就会与实际情况不符。您的自动安全扫描器可能会告诉您,您的产品是安全的,因为官方工程物料清单 (EBOM) 中列出了一个安全的组件。与此同时,成千上万台产品仍在使用中,其中却装有被替换的、存在安全漏洞的芯片。.
软件也存在类似的漂移问题。固件更新、补丁级别和开源依赖项都在不断变化。如果您的软件开发生命周期 (SDLC) 与物理产品生命周期管理 (PLM) 和硬件配置管理没有紧密结合,您将无法跟踪哪个软件版本运行在哪个硬件型号上。.
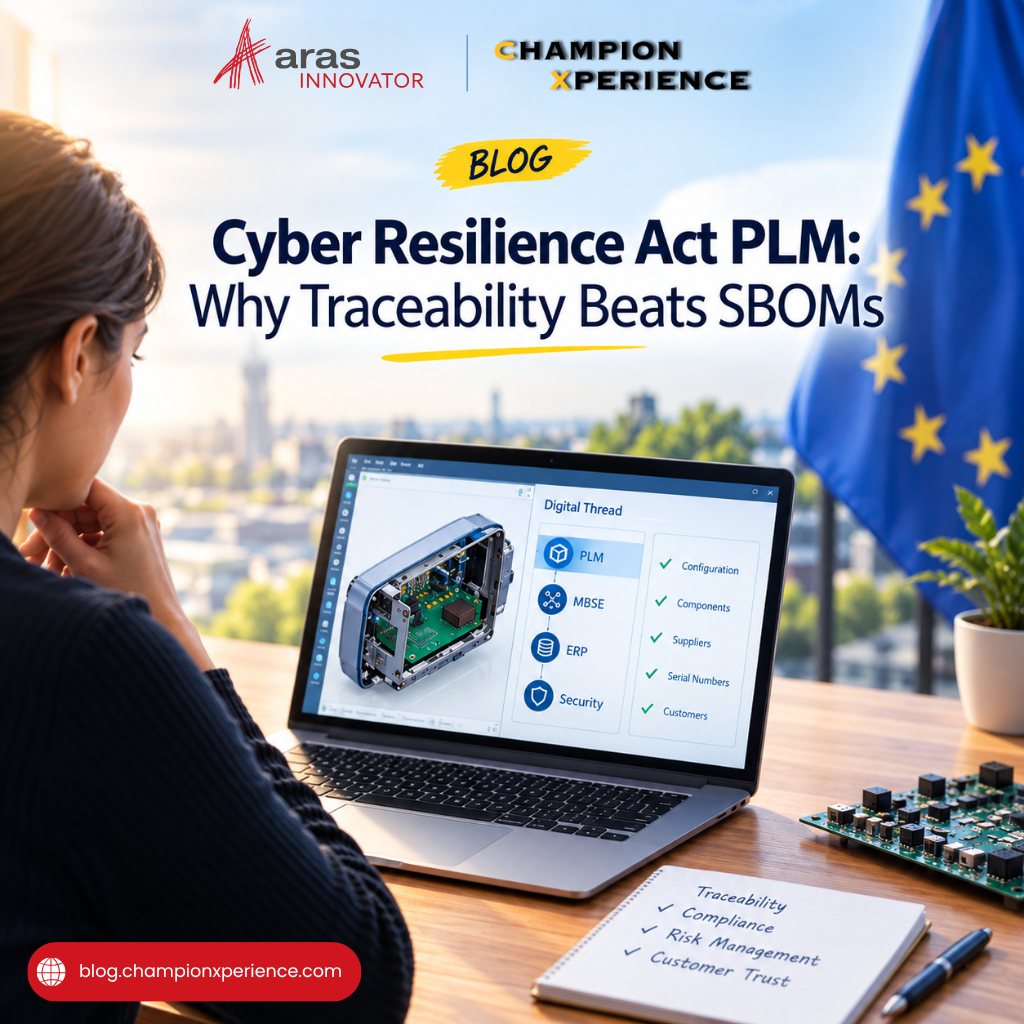
为了在 CRA 严格的报告窗口期内生存下来,制造商必须构建一个强大的数字主线,将 PLM、基于模型的系统工程 (MBSE)、ERP 和安全监控工具连接起来。.
这并不意味着您需要将所有企业数据迁移到一个单一的整体系统中。相反,这意味着在这些系统之间建立活跃且可追溯的关联。例如,当软件开发人员更新固件依赖项时,该更改必须自动链接回PLM系统中受影响的硬件配置。当供应商请求组件替换时,审批工作流程必须自动更新有效的SBOM(软件物料清单)。.
正如达索系统近期发布的产品开发洞察报告所强调的,连接机械、电气和软件等多领域工程数据,是实现现代法规所要求的持续可追溯性的唯一途径。当合规性文档成为日常工程工作流程的自然产物时,72 小时的报告期限便不再是危机,而成为标准操作流程。
不要等到实际发生安全事件才去检查您的产品数据是否准备就绪。您可以立即进行模拟测试,以发现可追溯性链中的漏洞:
这项练习将迅速揭示数据孤岛如何破坏您的可追溯性链条。现在解决这些差异远比日后面临监管处罚或市场禁令要划算得多。.
《网络弹性法案》正在改变硬件和软件制造商的游戏规则。安全不再是产品发布后的修补工作;它已成为产品质量和合规性的基本要素,必须从最初的设计草图到产品生命周期的结束都进行管理。.
通过将合规数据作为统一产品记录的组成部分,您不仅可以避免监管罚款,还能构建更具韧性的供应链,减少工程返工,并为客户提供更安全、更可靠的产品。.
您的工程数据结构是否足以应对 72 小时的事件响应时间,还是您仍然依赖分散的电子表格来管理产品配置?