Oltre l'SBOM: perché il Cyber Resilience Act rappresenta una sfida per la tracciabilità del PLM
Se sei uno sviluppatore di prodotti, un ingegnere di sistemi o un amministratore PLM, probabilmente nell'ultimo anno hai sentito parlare del Cyber Resilience Act (CRA) dell'Unione Europea . Gran parte del dibattito nel settore si è concentrato sui principi fondamentali della sicurezza informatica: i principi di sicurezza fin dalla progettazione, la crittografia e la generazione di una distinta base del software (SBOM) in formati standard come CycloneDX o SPDX.
È facile capirne il motivo. I team di sicurezza hanno familiarità con questi concetti. Considerano la generazione di SBOM come un problema della pipeline di compilazione del software: analizzano il codice, generano un file leggibile dalla macchina e spuntano la casella di conformità.
Ma una SBOM (Scheda di Base del Prodotto) è semplicemente un'affermazione su ciò che è contenuto all'interno del prodotto. Non è una garanzia di ciò che è effettivamente spedito al cliente, né è di aiuto quando viene scoperta una vulnerabilità critica e si hanno solo poche ore per reagire. Ecco perché il CRA (Comprehensive Risk Assessment) non è solo un obbligo di sicurezza informatica, ma una sfida enorme per la gestione del ciclo di vita del prodotto (PLM) e la tracciabilità.
Mentre molti produttori si concentrano sulla scadenza dell'11 dicembre 2027 per la piena conformità (compresa la marcatura CE e le valutazioni di conformità), una tappa fondamentale è già stata superata. A partire dall'11 settembre 2026, gli obblighi di segnalazione obbligatori dell'Agenzia canadese per la regolamentazione dei prodotti (CRA) sono ufficialmente entrati in vigore.
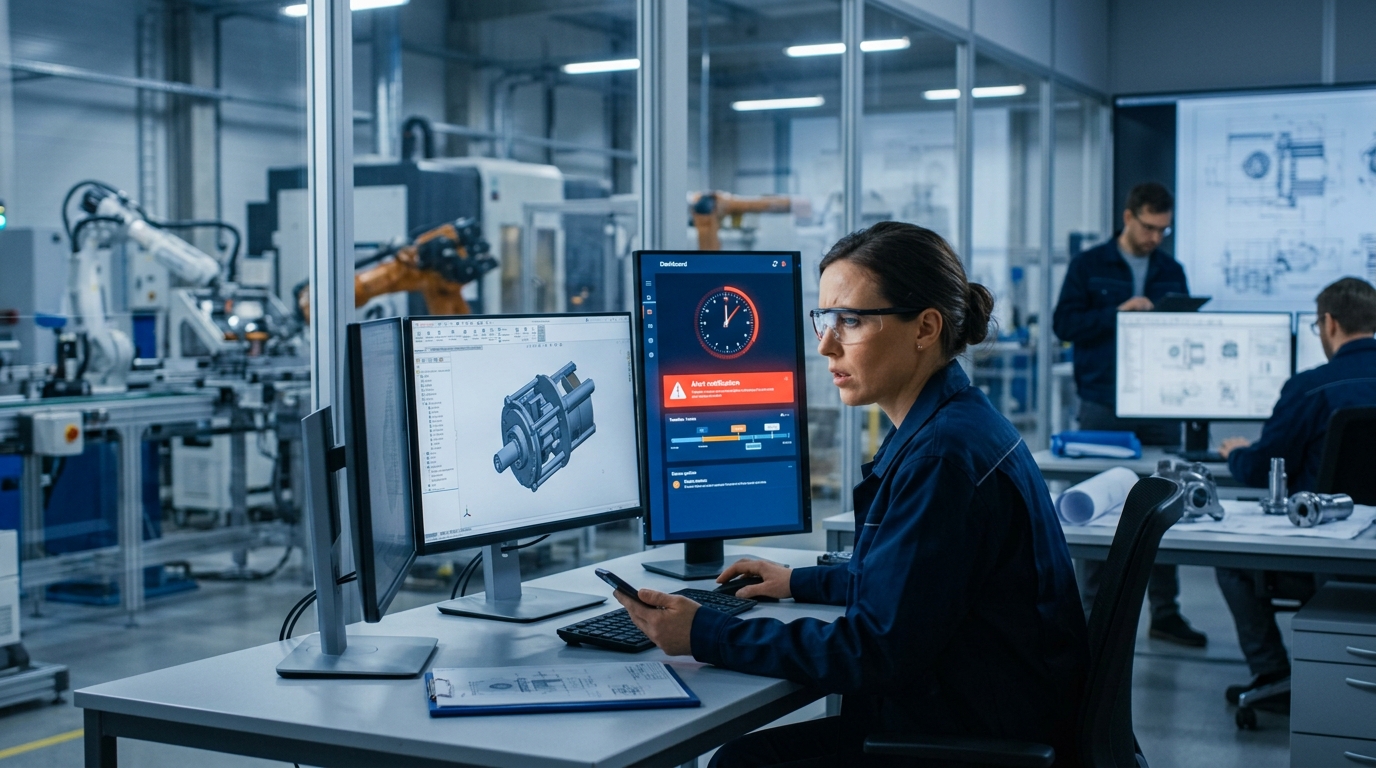
In base a queste normative vigenti, se il vostro prodotto contiene "elementi digitali" ed è venduto sul mercato dell'UE, dovete segnalare le vulnerabilità attivamente sfruttate e gli incidenti di sicurezza gravi all'Agenzia dell'Unione europea per la cibersicurezza (ENISA) e alle autorità nazionali. Le tempistiche sono inflessibili:
Secondo analisi legali e di settore, come quelle di BlackBerry, queste tempistiche si applicano ai prodotti già presenti sul mercato, non solo a quelli futuri. Ciò significa che se viene scoperta una vulnerabilità in un componente che hai utilizzato tre anni fa, il conteggio inizia immediatamente.
Una SBOM (Schema di Base del Prodotto) è un'istantanea. Indica ciò che i sistemi di ingegneria ritengono sia stato progettato all'interno del prodotto. Tuttavia, i prodotti fisici raramente rimangono identici ai loro gemelli digitali per l'intero ciclo di vita.
Consideriamo un tipico produttore di elettronica ad alta tecnologia. La progettazione inizia in uno strumento ECAD, passa a un sistema PLM come distinta base di progettazione (EBOM) e viene consegnata alla produzione come MBOM. Lungo il percorso, i componenti vengono reperiti, sostituiti e aggiornati.
Quando viene annunciata una vulnerabilità, non basta sapere se una specifica libreria software o il firmware di un microcontrollore sono teoricamente vulnerabili. È necessario sapere esattamente quali unità fisiche sono state distribuite con quella specifica versione, quali clienti le possiedono e se un fornitore ha sostituito quel componente durante un ciclo di produzione. Se i dati relativi al prodotto sono sparsi in database, fogli di calcolo ed e-mail scollegati tra loro, rispondere a queste domande in 72 ore è praticamente impossibile.
Per comprendere perché gli approcci tradizionali risultano inadeguati ai sensi del Consumer Rights Act (CRA), analizziamo come vengono generalmente gestiti i dati relativi ai prodotti e come dovranno essere gestiti in un mondo post-CRA:
| Capacità | Approccio tradizionale al PLM e alla conformità | Conformità basata sul Digital Threading |
| Generazione SBOM | File di testo statico o foglio di calcolo generato al momento del rilascio. | Distinta base dei materiali (SBOM) dinamica e collegata in tempo reale alla configurazione fisica del prodotto e al numero di serie. |
| Tracciamento delle vulnerabilità | Ricerca manuale nei sistemi ERP, nei registri degli acquisti e negli archivi di ingegneria. | Analisi d'impatto immediata: tracciamento di un componente dal repository del software fino allo specifico numero di serie di spedizione. |
| Sostituzione dei fornitori | L'accesso avveniva tramite portali ERP o dei fornitori separati; raramente la sincronizzazione con la documentazione tecnica veniva effettuata. | Flussi di lavoro automatizzati per la gestione delle modifiche, che aggiornano il flusso di dati digitale quando un fornitore sostituisce un componente. |
| Risposta all'incidente | Esercitazione antincendio scatenata dal panico, che ha coinvolto diversi dipartimenti, e-mail e telefonate. | Flussi di lavoro di reporting strutturati e automatizzati, attivati direttamente dagli strumenti PLM e di monitoraggio della sicurezza. |
La discrepanza nei dati di prodotto è il killer silenzioso della conformità. Nella produzione di componenti elettronici, un assemblaggio di circuiti stampati (PCBA) può subire molteplici sostituzioni di componenti in fabbrica a causa di carenze nella catena di approvvigionamento o per ottimizzare i costi. Un fornitore potrebbe sostituire un microcontrollore o un chip di memoria flash con un altro.
Se tali modifiche non vengono reintrodotte nel sistema PLM centrale, la documentazione tecnica ufficiale non corrisponde alla realtà. Lo scanner di sicurezza automatizzato potrebbe indicare che il prodotto è sicuro perché la distinta base ufficiale (EBOM) elenca un componente sicuro. Nel frattempo, migliaia di unità potrebbero essere in circolazione e contenere un chip sostituito e vulnerabile.
Anche il software presenta un problema di deriva simile. Gli aggiornamenti del firmware, i livelli di patch e le dipendenze open source cambiano costantemente. Se il ciclo di vita dello sviluppo del software (SDLC) non è strettamente integrato con il PLM fisico e la gestione della configurazione hardware, si perde la capacità di tracciare quale versione del software è in esecuzione su quale variante hardware.
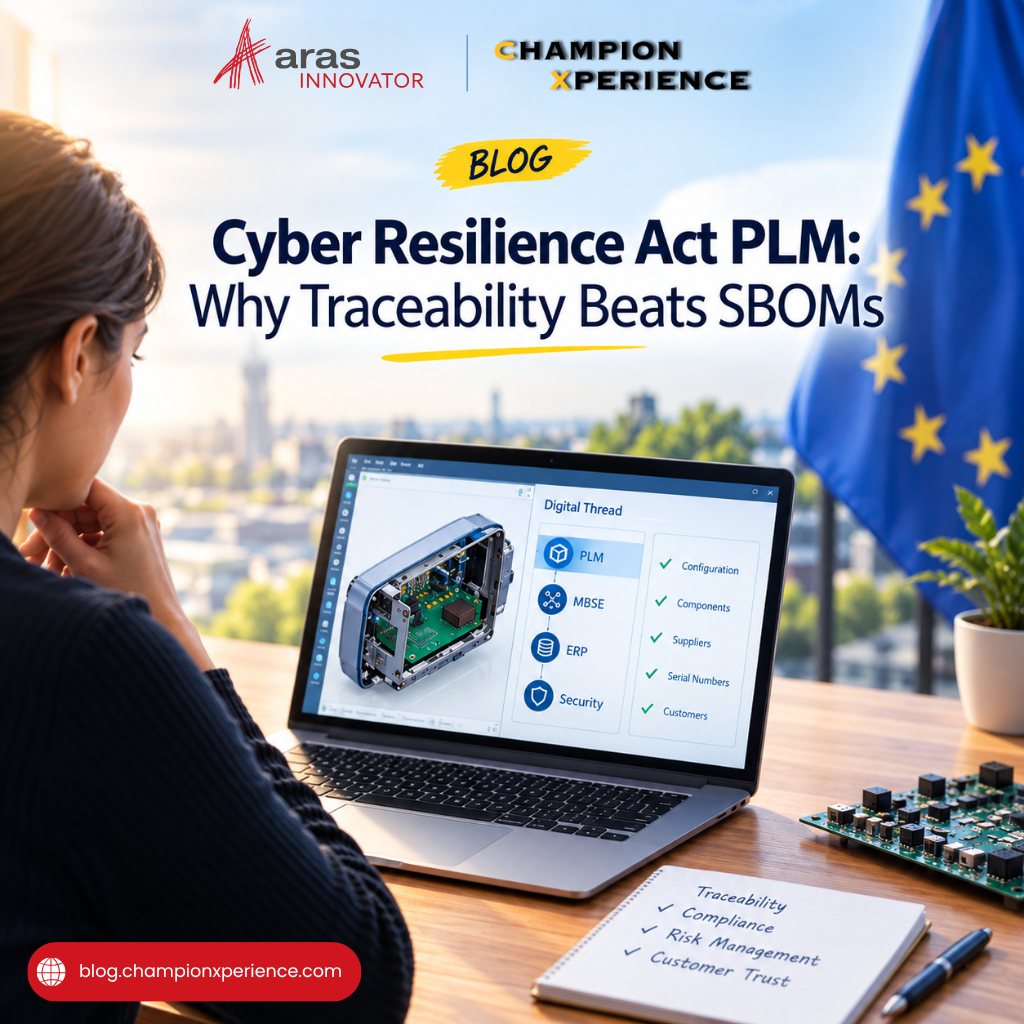
Per rispettare le rigide scadenze di rendicontazione dell'Agenzia delle Entrate canadese (CRA), i produttori devono costruire un solido flusso digitale che colleghi PLM, ingegneria dei sistemi basata su modelli (MBSE), ERP e strumenti di monitoraggio della sicurezza.
Questo non significa che sia necessario migrare ogni singolo dato aziendale in un unico sistema monolitico. Significa piuttosto stabilire relazioni attive e tracciabili tra questi sistemi. Quando uno sviluppatore di software aggiorna una dipendenza del firmware, tale modifica deve essere automaticamente collegata alla configurazione hardware interessata nel sistema PLM. Quando un fornitore richiede la sostituzione di un componente, il flusso di lavoro di approvazione deve aggiornare automaticamente la distinta base (SBOM) attiva.
Come evidenziato nei recenti approfondimenti sullo sviluppo prodotto di Dassault Systèmes, la connessione di dati ingegneristici multidominio (meccanici, elettrici e software) è l'unico modo per ottenere la tracciabilità continua richiesta dalle normative moderne. Quando la documentazione di conformità diventa una conseguenza naturale del flusso di lavoro ingegneristico quotidiano, una scadenza di 72 ore per la presentazione di un report smette di essere un'emergenza e diventa una procedura operativa standard.
Non aspettare che si verifichi un vero e proprio incidente di sicurezza per scoprire se i dati del tuo prodotto sono pronti. Puoi eseguire un test simulato oggi stesso per identificare le lacune nella tua catena di tracciabilità:
Questo esercizio vi mostrerà rapidamente dove i silos di dati stanno interrompendo la vostra catena di tracciabilità. Risolvere queste discrepanze ora è molto più economico che dover affrontare sanzioni normative o divieti di mercato in futuro.
Il Cyber Resilience Act sta cambiando le regole del gioco sia per i produttori di hardware che di software. La sicurezza non è più un'operazione da eseguire dopo il lancio del prodotto; è una dimensione fondamentale della qualità e della conformità del prodotto, che deve essere gestita fin dalla prima fase di progettazione fino alla fine del suo ciclo di vita.
Considerando i dati di conformità come parte integrante del registro unificato del prodotto, non solo eviti sanzioni normative, ma crei anche una catena di fornitura più resiliente, riduci le rilavorazioni ingegneristiche e offri ai tuoi clienti prodotti più sicuri e affidabili.
I vostri dati di progettazione sono strutturati per resistere a un ciclo di risposta agli incidenti di 72 ore, oppure vi affidate ancora a fogli di calcolo scollegati tra loro per gestire le configurazioni dei vostri prodotti?