SBOM'un Ötesinde: Siber Dayanıklılık Yasası Neden Bir PLM İzlenebilirlik Zorluğu?
Ürün geliştirici, sistem mühendisi veya PLM yöneticisiyseniz, muhtemelen son bir yıldır Avrupa Birliği'nin Siber Dayanıklılık Yasası (CRA) . Sektördeki konuşmaların çoğu siber güvenlik temellerine odaklanmıştır: güvenli tasarım ilkeleri, şifreleme ve CycloneDX veya SPDX gibi standart formatlarda Yazılım Malzeme Listesi (SBOM) oluşturma.
Bunun nedenini anlamak kolay. Güvenlik ekipleri bu kavramlara aşina. SBOM oluşturmayı bir yazılım derleme hattı problemi olarak ele alıyorlar: kodu tarayın, makine tarafından okunabilir bir dosya oluşturun ve uyumluluk kutusunu işaretleyin.
Ancak SBOM (Ürün Malzeme Listesi) yalnızca ürününüzün içeriği hakkında bir iddiadır. Müşteriye gerçekten ne gönderileceğinin garantisi değildir ve kritik bir güvenlik açığı keşfedildiğinde ve yanıt vermek için yalnızca birkaç saatiniz olduğunda size yardımcı olmaz. Bu nedenle CRA (Kritik Risk Değerlendirmesi) yalnızca bir siber güvenlik zorunluluğu değil, aynı zamanda büyük bir ürün yaşam döngüsü yönetimi (PLM) ve izlenebilirlik sorunudur.
Birçok üretici, tam uyumluluk (CE işaretlemesi ve uygunluk değerlendirmeleri dahil) için 11 Aralık 2027 son tarihine odaklanırken, kritik bir dönüm noktası çoktan geride kaldı. 11 Eylül 2026, CRA'nın zorunlu raporlama yükümlülükleri resmen yürürlüğe girdi.
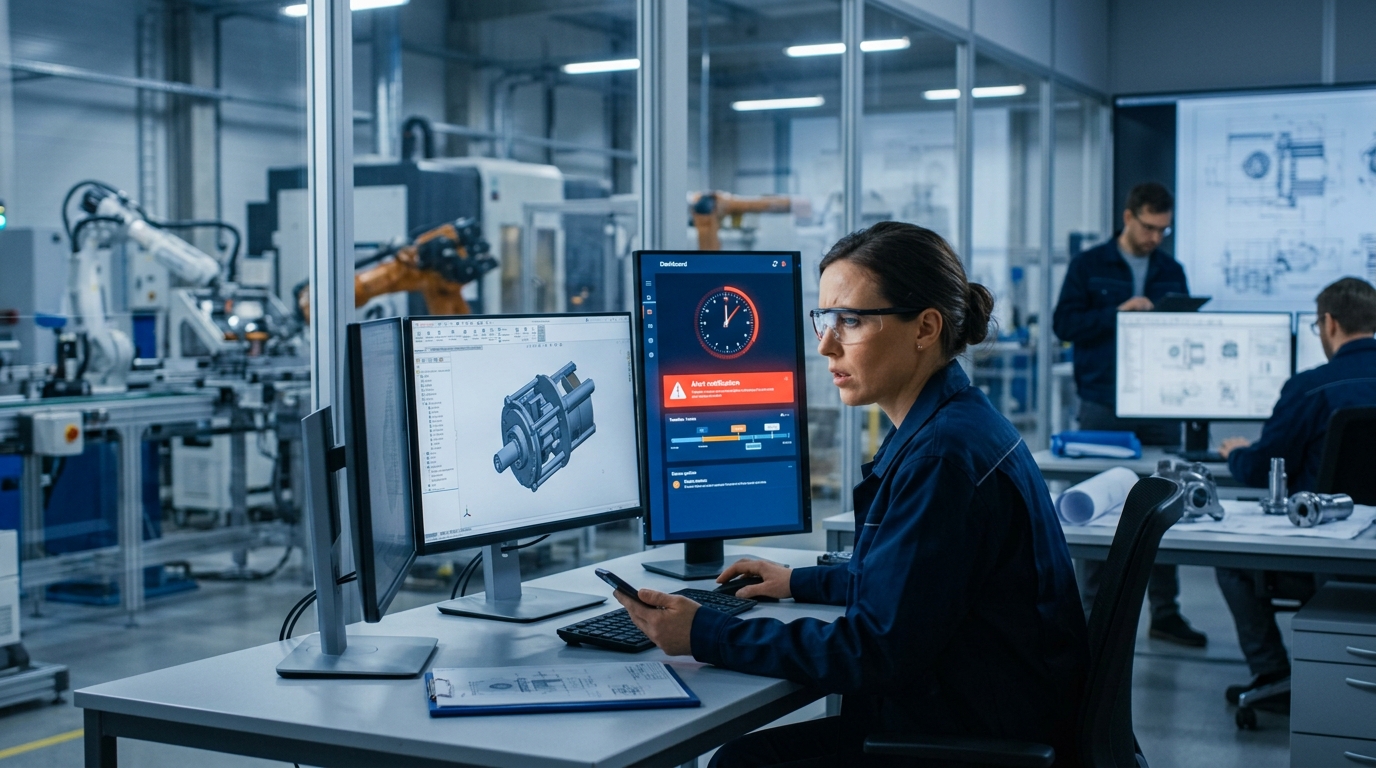
Bu aktif kurallar uyarınca, ürününüz “dijital unsurlar” içeriyorsa ve AB pazarında satılıyorsa, aktif olarak istismar edilen güvenlik açıklarını ve ciddi güvenlik olaylarını Avrupa Birliği Siber Güvenlik Ajansı (ENISA) ve ulusal yetkililere bildirmeniz gerekmektedir. Süreler oldukça kısıtlıdır:
BlackBerry gibi şirketlerin yaptığı hukuki ve sektörel analizlere göre , bu zaman çizelgeleri yalnızca gelecekteki sürümler için değil, halihazırda piyasada olan ürünler için de geçerlidir. Bu, üç yıl önce kullandığınız bir bileşende bir güvenlik açığı ortaya çıkarsa, sürenin hemen işlemeye başladığı anlamına gelir.
SBOM (Ürün Malzeme Listesi) bir anlık görüntüdür. Mühendislik sistemlerinizin ürüne neyin tasarlandığını düşündüğünü size söyler. Bununla birlikte, fiziksel ürünler, tüm yaşam döngüleri boyunca dijital ikizleriyle nadiren tamamen aynı kalır.
Tipik bir yüksek teknoloji elektronik üreticisini ele alalım. Tasarım bir ECAD aracında başlar, Mühendislik Malzeme Listesi (EBOM) olarak bir PLM sistemine geçer ve MBOM olarak üretime teslim edilir. Bu süreçte bileşenler tedarik edilir, değiştirilir ve güncellenir.
Bir güvenlik açığı duyurulduğunda, yalnızca belirli bir yazılım kütüphanesinin veya mikrodenetleyici belleniminin teorik olarak savunmasız olup olmadığını bilmeniz yeterli değildir. Bu belirli sürümle hangi fiziksel birimlerin gönderildiğini, hangi müşterilerin bunlara sahip olduğunu ve bir tedarikçinin üretim sürecinde bu bileşeni değiştirip değiştirmediğini tam olarak bilmeniz gerekir. Ürün verileriniz birbirinden bağımsız veritabanlarına, elektronik tablolara ve e-postalara dağılmışsa, bu soruları 72 saat içinde yanıtlamak neredeyse imkansızdır.
CRA kapsamında geleneksel yaklaşımların neden yetersiz kaldığını anlamak için, ürün verilerinin tipik olarak nasıl yönetildiğine ve CRA sonrası dünyada nasıl yönetilmesi gerektiğine bakalım:
| Yetenek | Geleneksel PLM ve Uyumluluk Yaklaşımı | Dijital İplik Odaklı Uyumluluk |
| SBOM Üretimi | Yayınlandığı sırada oluşturulan statik metin dosyası veya elektronik tablo. | Dinamik, canlı bağlantılı SBOM (Ürün Stok Listesi), doğrudan fiziksel ürün konfigürasyonuna ve seri numarasına bağlıdır. |
| Güvenlik Açığı İzleme | ERP sistemleri, tedarik kayıtları ve mühendislik arşivlerinde manuel arama. | Anlık etki analizi, bir bileşenin yazılım deposundan belirli sevk edilen seri numarasına kadar olan sürecini izler. |
| Tedarikçi Değişiklikleri | Ayrı ERP veya tedarikçi portallarına giriş yapılıyor; nadiren mühendislik kaydına geri senkronize ediliyor. | Tedarikçi bir bileşeni değiştirdiğinde dijital veri akışını güncelleyen otomatik değişiklik iş akışları. |
| Olay Müdahalesi | Birden fazla departmanın, e-postaların ve telefon görüşmelerinin dahil olduğu, panik ortamında gerçekleştirilen yangın tatbikatı. | PLM ve güvenlik izleme araçlarından doğrudan tetiklenen yapılandırılmış, otomatikleştirilmiş raporlama iş akışları. |
Ürün verilerindeki sapmalar, uyumluluğun sessiz katilidir. Elektronik üretiminde, bir baskılı devre kartı (PCBA) montajı, tedarik zinciri kıtlığı veya maliyet optimizasyonu nedeniyle fabrika katında birden fazla bileşen değişikliğine uğrayabilir. Bir tedarikçi, alternatif bir mikrodenetleyici veya flash bellek yongası kullanabilir.
Bu değişiklikler merkezi PLM sistemine geri aktarılmazsa, resmi mühendislik kaydınız gerçeklikten sapar. Otomatik güvenlik tarayıcınız, resmi EBOM'da güvenli bir bileşen listelendiği için ürününüzün güvenli olduğunu söyleyebilir. Bu sırada, sahada binlerce ünite, değiştirilmiş, savunmasız bir çip içeriyor olabilir.
Yazılımda da benzer bir sapma sorunu var. Donanım yazılımı güncellemeleri, yama seviyeleri ve açık kaynak bağımlılıkları sürekli değişiyor. Yazılım geliştirme yaşam döngünüz (SDLC), fiziksel PLM ve donanım yapılandırma yönetimiyle sıkı bir şekilde bağlantılı değilse, hangi yazılım sürümünün hangi donanım varyantında çalıştığını takip etme yeteneğinizi kaybedersiniz.
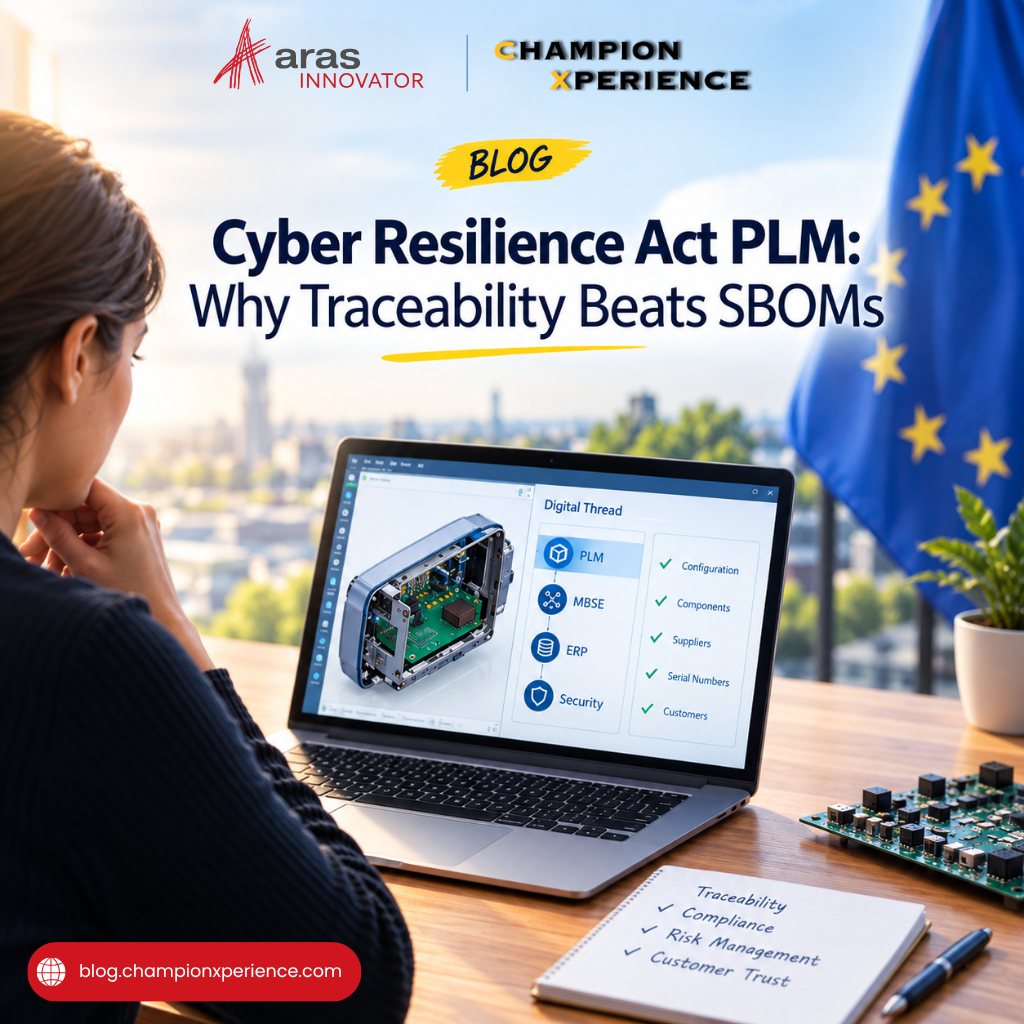
CRA'nın sıkı raporlama sürelerine ayak uydurmak için üreticilerin, PLM, Model Tabanlı Sistem Mühendisliği (MBSE), ERP ve güvenlik izleme araçlarını birbirine bağlayan sağlam bir dijital altyapı oluşturmaları gerekiyor.
Bu, kurumsal verilerinizin her parçasını tek, monolitik bir sisteme taşımanız gerektiği anlamına gelmez. Bunun yerine, bu sistemler arasında aktif, izlenebilir ilişkiler kurmak anlamına gelir. Bir yazılım geliştiricisi bir donanım yazılımı bağımlılığını güncellediğinde, bu değişiklik otomatik olarak PLM sistemindeki ilgili donanım yapılandırmasına geri bağlanmalıdır. Bir tedarikçi bir bileşen ikamesi talep ettiğinde, onay iş akışı aktif SBOM'u otomatik olarak güncellemelidir.
Dassault Systèmes'in son ürün geliştirme içgörülerinde vurgulandığı gibi , mekanik, elektrik ve yazılım gibi çok alanlı mühendislik verilerini birbirine bağlamak, modern düzenlemelerin gerektirdiği sürekli izlenebilirliği sağlamanın tek yoludur. Uyumluluk dokümantasyonu günlük mühendislik iş akışınızın doğal bir yan ürünü olduğunda, 72 saatlik raporlama süresi bir kriz olmaktan çıkıp standart bir operasyonel prosedür haline gelir.
Ürün verilerinizin hazır olup olmadığını öğrenmek için gerçek bir güvenlik olayının yaşanmasını beklemeyin. İzlenebilirlik zincirinizdeki eksiklikleri belirlemek için bugün bir simülasyon testi çalıştırabilirsiniz:
Bu alıştırma, veri silolarının izlenebilirlik zincirinizi nerede bozduğunu size hızlıca gösterecektir. Bu tutarsızlıkları şimdi gidermek, daha sonra düzenleyici cezalarla veya piyasa yasaklarıyla karşılaşmaktan çok daha ucuzdur.
Siber Dayanıklılık Yasası, hem donanım hem de yazılım üreticileri için oyunun kurallarını değiştiriyor. Güvenlik artık piyasaya sürüldükten sonra yapılan bir yama işi değil; ürün kalitesinin ve uyumluluğunun temel bir boyutudur ve ürünün ilk taslağından ömrünün sonuna kadar yönetilmesi gerekir.
Uyumluluk verilerini birleşik ürün kaydının aktif bir parçası olarak ele alarak, yalnızca düzenleyici para cezalarından kaçınmakla kalmazsınız. Daha dayanıklı bir tedarik zinciri oluşturur, mühendislik yeniden işleme ihtiyacını azaltır ve müşterilerinize daha güvenli, daha güvenilir ürünler sunarsınız.
Mühendislik verileriniz 72 saatlik bir olay müdahale süresini atlatacak şekilde yapılandırılmış mı, yoksa ürün konfigürasyonlarınızı yönetmek için hala birbirinden bağımsız elektronik tablolara mı güveniyorsunuz?